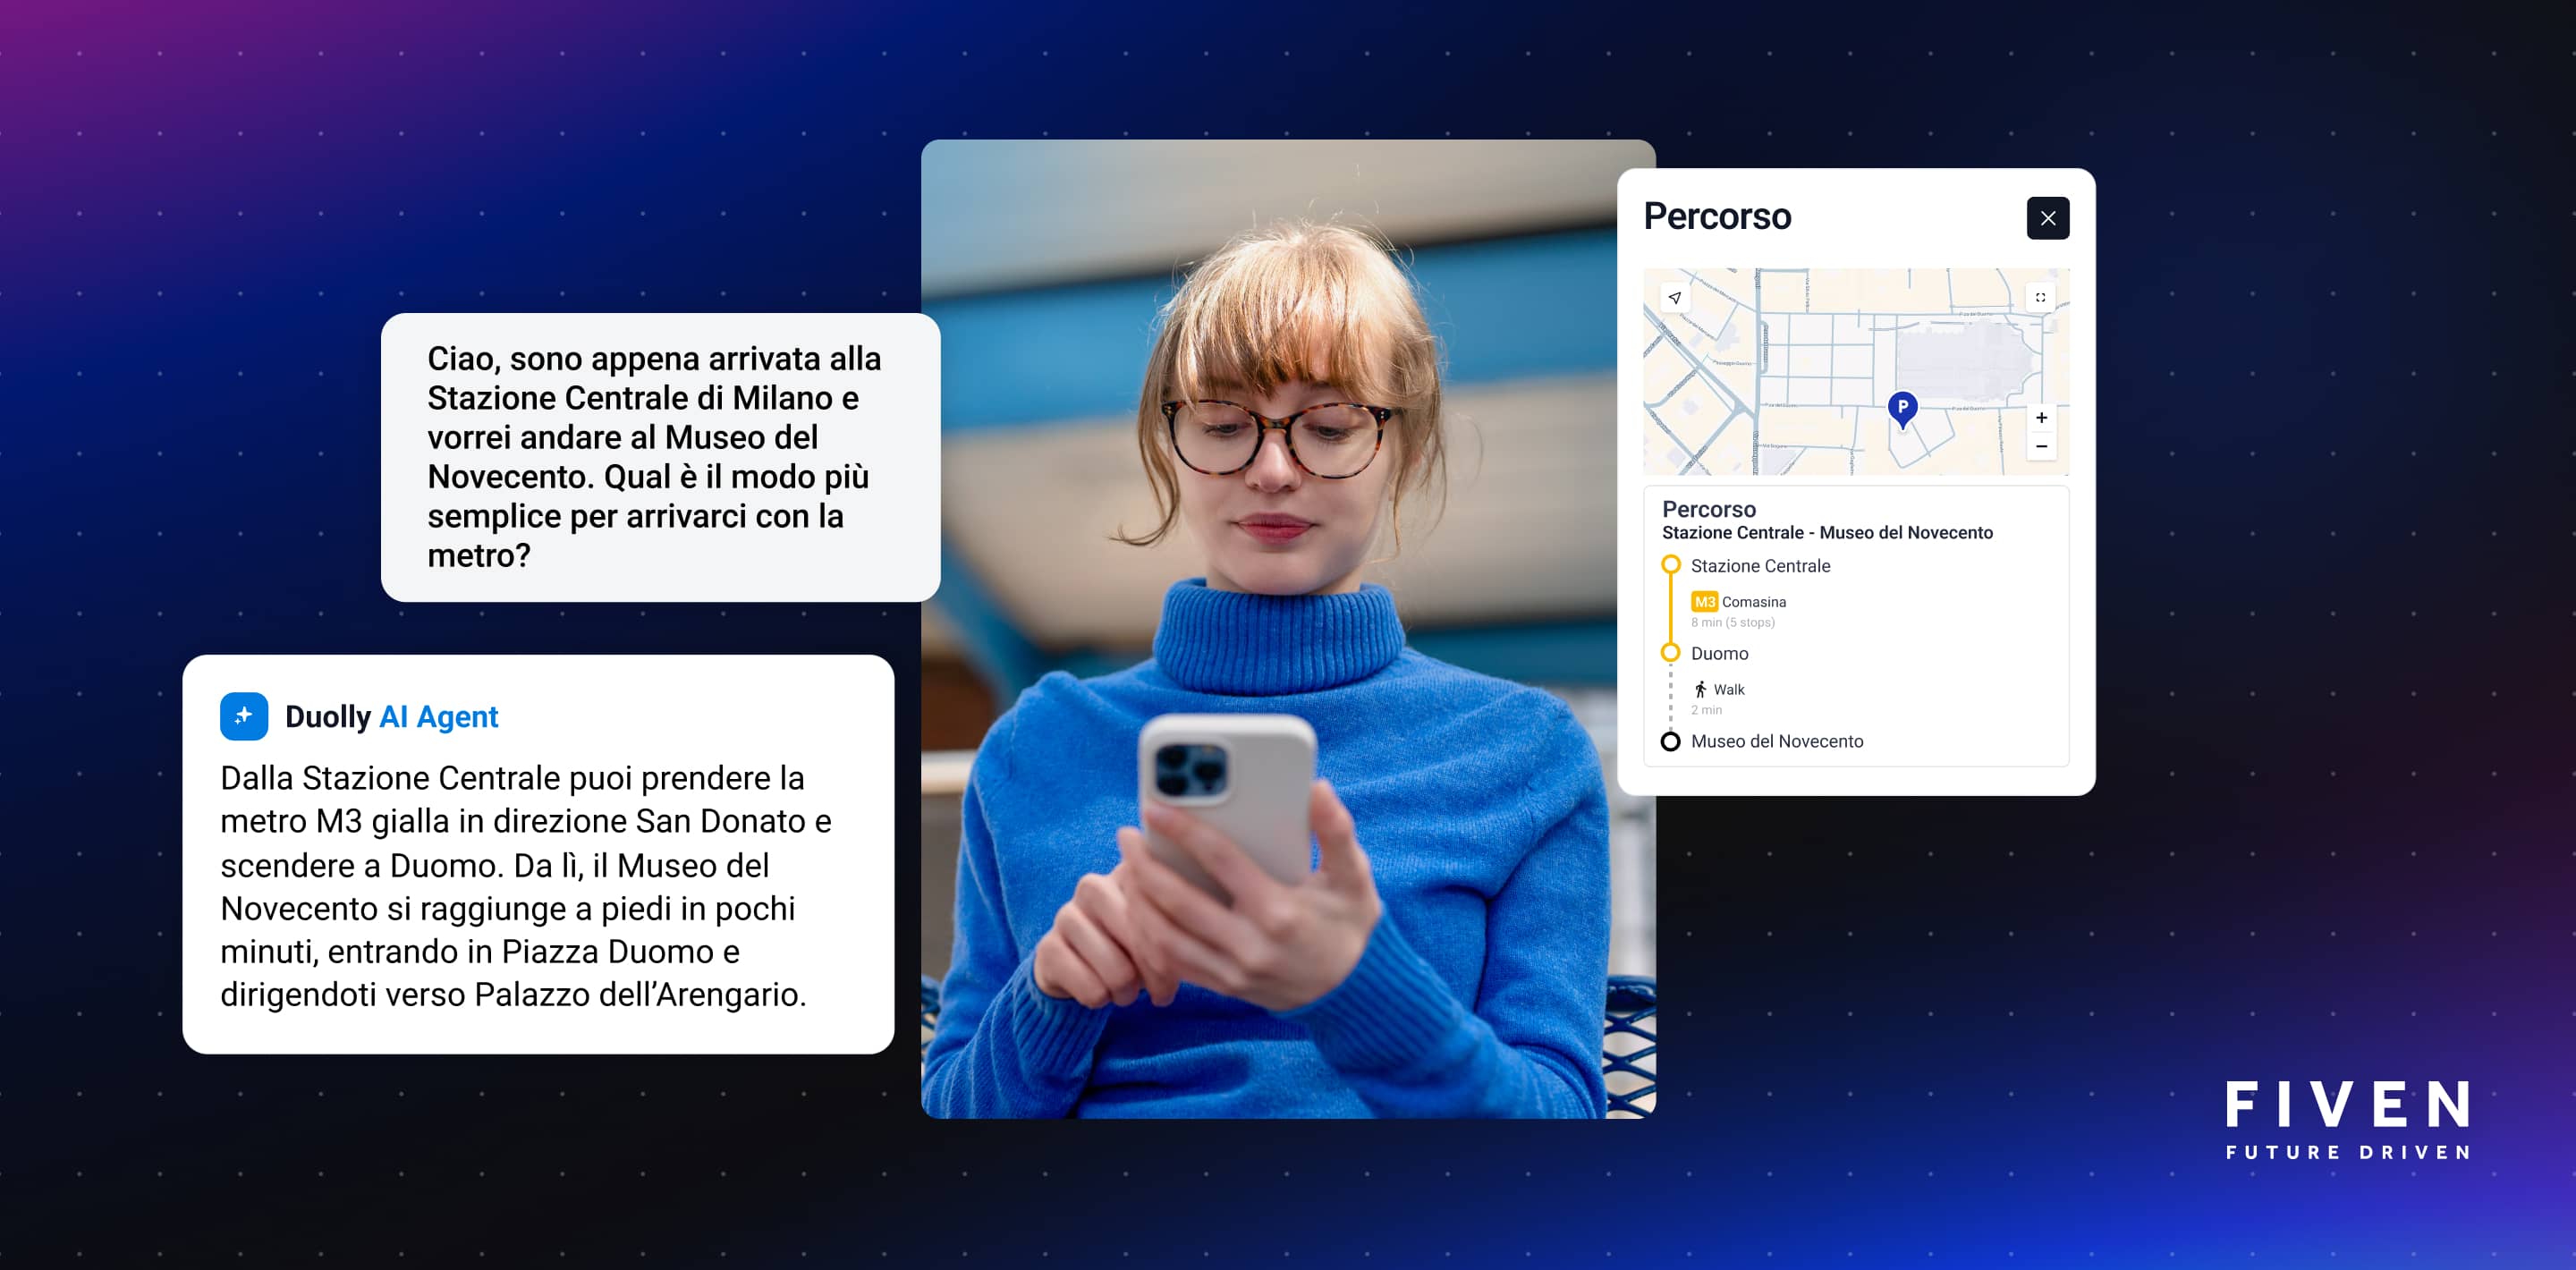
Un agente conversazionale progettato per garantire trasparenza, controllo dei dati e utilizzo responsabile dell’AI
L’adozione dell’intelligenza artificiale generativa sta trasformando il modo in cui aziende e organizzazioni gestiscono informazioni, processi e relazioni con clienti e dipendenti. Tuttavia, la crescita degli AI Agent porta con sé nuove esigenze: garantire sicurezza, protezione dei dati personali, trasparenza e controllo.
Duolly Compliance AI nasce per offrire un modello di AI conversazionale enterprise affidabile, progettato per operare nel rispetto dei principi del GDPR e delle nuove regole introdotte dall’AI Act europeo, mettendo al centro governance del dato, controllo delle fonti e utilizzo responsabile dell’intelligenza artificiale.
L’AI Act europeo introduce infatti un quadro normativo basato sul rischio, con l’obiettivo di favorire un’AI affidabile e orientata alla tutela dei diritti fondamentali, definendo obblighi specifici per fornitori e utilizzatori di sistemi di intelligenza artificiale.
GDPR e AI: proteggere i dati personali durante ogni interazione
Uno degli aspetti più importanti nell’utilizzo dell’AI aziendale riguarda la gestione dei dati personali. Un agente conversazionale può entrare in contatto con informazioni relative a clienti, dipendenti, fornitori o utenti finali: per questo è fondamentale garantire principi di privacy by design, minimizzazione dei dati e controllo degli accessi.
Duolly è progettato per supportare aziende che vogliono utilizzare l’AI mantenendo il controllo sul proprio patrimonio informativo.
Attraverso un approccio basato su dati certificati, fonti autorizzate e processi governati, l’organizzazione può definire quali informazioni rendere disponibili all’agente, quali utenti possono accedervi e con quali modalità.
La protezione dei dati non viene quindi considerata un vincolo, ma un elemento abilitante per costruire esperienze digitali basate sulla fiducia.
AI Act: un nuovo modello di intelligenza artificiale trasparente e responsabile
L’AI Act europeo introduce un approccio regolatorio basato sulla classificazione dei sistemi di AI in funzione del livello di rischio. Tra gli elementi centrali della normativa troviamo trasparenza, gestione dei rischi, qualità dei dati, tracciabilità delle attività e supervisione umana.
Per le aziende questo significa adottare soluzioni AI non solo performanti, ma anche governabili.
Duolly risponde a questa esigenza attraverso un modello di AI Governance, dove ogni componente del sistema può essere progettata considerando:
L’obiettivo è creare un’intelligenza artificiale che supporti le persone senza sostituire il controllo umano nei processi dove questo rimane fondamentale.
Dati certificati e knowledge governance: evitare risposte non controllate
Uno dei principali rischi nell’utilizzo dell’AI generativa è la produzione di informazioni non corrette o non coerenti con il contesto aziendale.
Un modello linguistico, infatti, può generare risposte linguisticamente corrette ma prive di un collegamento diretto con le informazioni ufficiali dell’organizzazione.
Duolly affronta questa criticità attraverso un approccio basato su knowledge management, fonti certificate e gestione strutturata della conoscenza aziendale.
L’agente conversazionale utilizza informazioni provenienti da contenuti approvati dall’organizzazione, riducendo il rischio di risposte non verificabili e garantendo maggiore affidabilità nelle interazioni con clienti, operatori e dipendenti.
Sicurezza enterprise: integrazione con sistemi aziendali e controllo degli accessi
La compliance AI non riguarda solamente il modello linguistico, ma l’intero ecosistema tecnologico in cui l’agente opera.
Per questo Duolly è progettato per integrarsi con gli ambienti enterprise IT, collegandosi a sistemi informativi, database, CRM, ERP, portali aziendali e knowledge base interne.
Questo approccio permette alle aziende di mantenere:
L’integrazione con l’architettura aziendale consente di utilizzare l’AI come un vero assistente digitale enterprise, senza creare nuovi silos informativi.
Trasparenza e fiducia: il nuovo valore degli AI Agent aziendali
Gli utenti devono sapere quando stanno interagendo con un sistema artificiale e devono poter comprendere il ruolo dell’AI all’interno del processo.
La trasparenza è uno degli elementi centrali dell’AI Act, che introduce obblighi informativi per alcune categorie di sistemi AI, inclusi quelli che interagiscono direttamente con le persone.
Duolly permette alle aziende di costruire esperienze conversazionali trasparenti, dove l’utente comprende il funzionamento dell’assistente digitale e riceve risposte coerenti con il contesto aziendale.
La fiducia diventa quindi un elemento competitivo: un’AI utilizzata in modo responsabile migliora l’esperienza digitale e rafforza il rapporto tra azienda e stakeholder.
Duolly Compliance AI: l’intelligenza artificiale enterprise pronta per il futuro normativo
La diffusione dell’AI nelle aziende richiede un nuovo equilibrio tra innovazione e controllo.
Con Duolly Compliance AI, le organizzazioni possono adottare un modello di AI conversazionale sicura, basato su GDPR compliance, AI Act readiness, governance dei dati, integrazione enterprise e gestione certificata della conoscenza.
Una soluzione pensata per aziende che vogliono sfruttare il potenziale dell’intelligenza artificiale mantenendo sicurezza, trasparenza e controllo come elementi fondamentali della propria strategia digitale.
Un agente conversazionale progettato per garantire trasparenza, controllo dei dati e utilizzo responsabile dell’AI
L’adozione dell’intelligenza artificiale generativa sta trasformando il modo in cui aziende e organizzazioni gestiscono informazioni, processi e relazioni con clienti e dipendenti. Tuttavia, la crescita degli AI Agent porta con sé nuove esigenze: garantire sicurezza, protezione dei dati personali, trasparenza e controllo.
Duolly Compliance AI nasce per offrire un modello di AI conversazionale enterprise affidabile, progettato per operare nel rispetto dei principi del GDPR e delle nuove regole introdotte dall’AI Act europeo, mettendo al centro governance del dato, controllo delle fonti e utilizzo responsabile dell’intelligenza artificiale.
L’AI Act europeo introduce infatti un quadro normativo basato sul rischio, con l’obiettivo di favorire un’AI affidabile e orientata alla tutela dei diritti fondamentali, definendo obblighi specifici per fornitori e utilizzatori di sistemi di intelligenza artificiale.
GDPR e AI: proteggere i dati personali durante ogni interazione
Uno degli aspetti più importanti nell’utilizzo dell’AI aziendale riguarda la gestione dei dati personali. Un agente conversazionale può entrare in contatto con informazioni relative a clienti, dipendenti, fornitori o utenti finali: per questo è fondamentale garantire principi di privacy by design, minimizzazione dei dati e controllo degli accessi.
Duolly è progettato per supportare aziende che vogliono utilizzare l’AI mantenendo il controllo sul proprio patrimonio informativo.
Attraverso un approccio basato su dati certificati, fonti autorizzate e processi governati, l’organizzazione può definire quali informazioni rendere disponibili all’agente, quali utenti possono accedervi e con quali modalità.
La protezione dei dati non viene quindi considerata un vincolo, ma un elemento abilitante per costruire esperienze digitali basate sulla fiducia.
AI Act: un nuovo modello di intelligenza artificiale trasparente e responsabile
L’AI Act europeo introduce un approccio regolatorio basato sulla classificazione dei sistemi di AI in funzione del livello di rischio. Tra gli elementi centrali della normativa troviamo trasparenza, gestione dei rischi, qualità dei dati, tracciabilità delle attività e supervisione umana.
Per le aziende questo significa adottare soluzioni AI non solo performanti, ma anche governabili.
Duolly risponde a questa esigenza attraverso un modello di AI Governance, dove ogni componente del sistema può essere progettata considerando:
L’obiettivo è creare un’intelligenza artificiale che supporti le persone senza sostituire il controllo umano nei processi dove questo rimane fondamentale.
Dati certificati e knowledge governance: evitare risposte non controllate
Uno dei principali rischi nell’utilizzo dell’AI generativa è la produzione di informazioni non corrette o non coerenti con il contesto aziendale.
Un modello linguistico, infatti, può generare risposte linguisticamente corrette ma prive di un collegamento diretto con le informazioni ufficiali dell’organizzazione.
Duolly affronta questa criticità attraverso un approccio basato su knowledge management, fonti certificate e gestione strutturata della conoscenza aziendale.
L’agente conversazionale utilizza informazioni provenienti da contenuti approvati dall’organizzazione, riducendo il rischio di risposte non verificabili e garantendo maggiore affidabilità nelle interazioni con clienti, operatori e dipendenti.
Sicurezza enterprise: integrazione con sistemi aziendali e controllo degli accessi
La compliance AI non riguarda solamente il modello linguistico, ma l’intero ecosistema tecnologico in cui l’agente opera.
Per questo Duolly è progettato per integrarsi con gli ambienti enterprise IT, collegandosi a sistemi informativi, database, CRM, ERP, portali aziendali e knowledge base interne.
Questo approccio permette alle aziende di mantenere:
L’integrazione con l’architettura aziendale consente di utilizzare l’AI come un vero assistente digitale enterprise, senza creare nuovi silos informativi.
Trasparenza e fiducia: il nuovo valore degli AI Agent aziendali
Gli utenti devono sapere quando stanno interagendo con un sistema artificiale e devono poter comprendere il ruolo dell’AI all’interno del processo.
La trasparenza è uno degli elementi centrali dell’AI Act, che introduce obblighi informativi per alcune categorie di sistemi AI, inclusi quelli che interagiscono direttamente con le persone.
Duolly permette alle aziende di costruire esperienze conversazionali trasparenti, dove l’utente comprende il funzionamento dell’assistente digitale e riceve risposte coerenti con il contesto aziendale.
La fiducia diventa quindi un elemento competitivo: un’AI utilizzata in modo responsabile migliora l’esperienza digitale e rafforza il rapporto tra azienda e stakeholder.
Duolly Compliance AI: l’intelligenza artificiale enterprise pronta per il futuro normativo
La diffusione dell’AI nelle aziende richiede un nuovo equilibrio tra innovazione e controllo.
Con Duolly Compliance AI, le organizzazioni possono adottare un modello di AI conversazionale sicura, basato su GDPR compliance, AI Act readiness, governance dei dati, integrazione enterprise e gestione certificata della conoscenza.
Una soluzione pensata per aziende che vogliono sfruttare il potenziale dell’intelligenza artificiale mantenendo sicurezza, trasparenza e controllo come elementi fondamentali della propria strategia digitale.
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.

Block quote
Ordered list
Unordered list
Bold text
Emphasis
Superscript
Subscript
SISTEMA DI GESTIONE PRIVACY - REG. UE679/2016
Informativa Clienti (art. 13 - 14)
Gent. Utente, Ai sensi dell’art. 13 del regolamento (UE) n. 2016/679 del Parlamento Europeo e del Consiglio del 27/04/2016, di seguito GDPR, la Società FIVEN S.P.A., La informa di quanto segue:
A) Finalità del trattamento dei dati dei dati e base giuridica
I Suoi dati personali sono trattati per le seguenti Finalità di Servizio:
A1) Ai fini della navigazione sul presente sito aziendale www.fiven.eu onde garantire la sicurezza del Sito e delle informazioni sullo stesso scambiate, ossia la capacità di tale Sito di resistere, a un dato livello di sicurezza, ad eventi imprevisti o ad atti illeciti o dolosi che compromettano la disponibilità, l'autenticità, l'integrità e la riservatezza dei dati personali conservati o trasmessi e la sicurezza dei relativi servizi offerti o resi accessibili;
A2) Possibile acquisizione di dati personali (nome, cognome ed indirizzo e-mail) in occasione di una richiesta di contatto pervenuta tramite la sezione “Contattaci”;
A3) Adempiere agli obblighi amministrativi, contabili e fiscali, di legge, di un regolamento, dalla normativa comunitaria o da un ordine dell’Autorità (come, ad esempio, in materia di antiriciclaggio);
A4) Esercitare i diritti del Titolare (es. Diritto di difesa, Art. 24 Cost.)
B) Natura del conferimento dei dati
I Suoi dati personali oggetto del trattamento sono raccolti direttamente dal Titolare del trattamento o dal soggetto da questi espressamente autorizzato.
La base giuridica per il trattamento dei dati per le finalità di cui ai punti A1) e A2) è l’art. 6 comma 1 lett. b del Regolamento (trattamento necessario all’esecuzione di un contratto o di misure precontrattuali), in quanto i trattamenti sono necessari all’erogazione dei servizi o per il riscontro di richieste dell’interessato. Il conferimento dei Dati Personali per queste finalità è facoltativo, ma l’eventuale mancato conferimento comporterebbe l’impossibilità di attivare i servizi richiesti o di riscontrare Sue richieste.
La base giuridica per il trattamento dei dati per le finalità di cui ai punti A3) e A4) è l’interesse legittimo ai sensi dell’art. 6, comma 1 lett. f del Regolamento (trattamento necessario per il perseguimento del legittimo interesse del titolare del trattamento o di terzi) e non richiede il Suo consenso.
C) Modalità di trattamento dei dati
I dati riguardanti gli interessati trasmessi dal Titolare del Trattamento saranno oggetto di trattamento in conformità alla normativa vigente soprariportata. In particolare, i dati personali verranno trattati mediante strumenti informatici e/o telematici idonei a garantire la sicurezza e la riservatezza dei medesimi, nonché la piena osservanza di legge.
D) Categorie di dati e relativa provenienza
Oggetto del trattamento sono i dati personali riguardanti gli interessati al trattamento di cui la Titolarità del dato è del Cliente che nomina Fiven S.p.A. Responsabile Esterno del Trattamento, nonché quelli eventualmente trasmessi in seguito in altro modo. Pertanto, si informa che i dati personali oggetto di trattamento sono raccolti direttamente dal Titolare del trattamento (o da Altro Responsabile Esterno incaricato dal Titolare) e trasmessi a Fiven S.p.A., nonché tramite la documentazione in seguito eventualmente consegnata.
E) Ambito di comunicazione
Nei limiti pertinenti alle finalità del trattamento dei dati indicati, possono venire a conoscenza dei medesimi soltanto i collaboratori autorizzati del loro trattamento ed appartenenti alla struttura organizzativa del Responsabile del Trattamento.
Si precisa che, i dati possono essere trasmessi ai seguenti destinatari:
- Autorizzato interno
E) Periodo di conservazione
In conformità al principio di “limitazione della conservazione” di cui all’art. 5, del Regolamento (UE) n. 679/2016 (GDPR), i dati raccolti oggetto di trattamento per le finalità sopra indicate, saranno conservati in base alle scadenze previste alle norme di legge e, successivamente, per il tempo in cui la Società sia soggetta a obblighi di conservazione per finalità previste da norme di legge o regolamento. La verifica sulla obsolescenza dei dati conservati in relazione alle finalità per cui sono stati raccolti viene effettuata periodicamente.
In ogni caso, si prevede la conservazione dei dati per un periodo massimo di: 5 anni.
I dati verranno nascosti con disattivazione della risorsa in caso di conclusione del rapporto.
F) Profilazione e Diffusione dei dati
Non è previsto alcun processo decisionale automatizzato ivi compresa la profilazione.
G) Diritti dell’interessato
L’interessato del trattamento ha i diritti di cui all’art. 15 GDPR e precisamente i diritti di:
1. ottenere la conferma dell'esistenza o meno di dati personali che La riguardano, anche se non ancora registrati, e la loro comunicazione in forma intelligibile;
2. ottenere l'indicazione: a) dell'origine dei dati personali; b) delle finalità e modalità del trattamento; c) della logica applicata in caso di trattamento effettuato con l'ausilio di strumenti elettronici; d) degli estremi identificativi del titolare, dei responsabili e del rappresentante designato ai sensi dell’art. 3, comma 1, GDPR; e) dei soggetti o delle categorie di soggetti ai quali i dati personali possono essere comunicati o che possono venirne a conoscenza in qualità di rappresentante designato nel territorio dello Stato, di responsabili o autorizzati;
3. ottenere: a) l'aggiornamento, la rettificazione ovvero, quando vi ha interesse, l'integrazione dei dati; b) la cancellazione, la trasformazione in forma anonima o il blocco dei dati trattati in violazione di legge, compresi quelli di cui non è necessaria la conservazione in relazione agli scopi per i quali i dati sono stati raccolti o successivamente trattati; c) l'attestazione che le operazioni di cui alle lettere a) e b) sono state portate a conoscenza, anche per quanto riguarda il loro contenuto, di coloro ai quali i dati sono stati comunicati o diffusi, eccettuato il caso in cui tale adempimento si rivela impossibile o comporta un impiego di mezzi manifestamente sproporzionato rispetto al diritto tutelato;
4. opporsi, in tutto o in parte: a) per motivi legittimi al trattamento dei dati personali che La riguardano, ancorché pertinenti allo scopo della raccolta; b) al trattamento di dati personali che La riguardano a fini di invio di materiale pubblicitario o di vendita diretta o per il compimento di ricerche di mercato o di comunicazione commerciale, mediante l’uso di sistemi automatizzati di chiamata senza l’intervento di un operatore mediante e-mail e/o mediante modalità di marketing tradizionali mediante telefono e/o posta cartacea. Si fa presente che il diritto di opposizione dell’interessato, esposto al precedente punto b), per finalità di marketing diretto mediante modalità automatizzate si estende a quelle tradizionali e che comunque resta salva la possibilità per l’interessato di esercitare il diritto di opposizione anche solo in parte. Pertanto, l’interessato può decidere di ricevere solo comunicazioni mediante modalità tradizionali ovvero solo comunicazioni automatizzate oppure nessuna delle due tipologie di comunicazione.
5. Diritto alla rettifica dei suoi dati personali nel caso in cui siano modificati e non rispondenti a quelli precedentemente acquisiti o comunicati (art. 16)
6. Diritto alla cancellazione dei dati (“diritto all’oblio” art. 17). FIVEN S.P.A., se sussiste uno dei seguenti casi, procede alla cancellazione del dato da tutti i data base e gli archivi dove lo stesso è contenuto:
a) i dati personali non sono più necessari rispetto alle finalità per le quali sono stati raccolti o altrimenti trattati;
b) l’interessato revoca il consenso e se non sussiste altro fondamento giuridico per il trattamento;
c) l'interessato si oppone al trattamento ai sensi dell'articolo 21, paragrafo 1, e non sussiste alcun motivo legittimo prevalente per procedere al trattamento, oppure si oppone al trattamento ai sensi dell'articolo 21, paragrafo 2;
d) i dati personali sono stati trattati illecitamente;
e) i dati personali devono essere cancellati per adempiere un obbligo legale previsto dal diritto dell'Unione o dello Stato membro cui è soggetto il titolare del trattamento;
f) i dati personali sono stati raccolti relativamente all’offerta di servizi della società dell’informazione di cui all'articolo 8, paragrafo 1.
7. Diritto di limitazione di trattamento (art. 18). L’interessato ha il diritto di ottenere dal titolare del trattamento la limitazione del trattamento quando ricorre una delle seguenti ipotesi:
a) l’interessato contesta l’esattezza dei dati personali, per il periodo necessario al titolare del trattamento per verificare l’esattezza di tali dati personali;
b) il trattamento è illecito e l'interessato si oppone alla cancellazione dei dati personali e chiede invece che ne sia limitato l'utilizzo;
c) benché il titolare del trattamento non ne abbia più bisogno ai fini del trattamento, i dati personali sono necessari all'interessato per l'accertamento, l'esercizio o la difesa di un diritto in sede giudiziaria;
d) l'interessato si è opposto al trattamento ai sensi dell'articolo 21, paragrafo 1, in attesa della verifica in merito all'eventuale prevalenza dei motivi legittimi del titolare del trattamento rispetto a quelli dell'interessato.
8. Diritto di opposizione (art. 21-22): L'interessato ha il diritto di opporsi in qualsiasi momento, per motivi connessi alla sua situazione particolare, al trattamento dei dati personali che lo riguardano ai sensi dell'articolo 6, paragrafo 1, lettere e) o f), compresa la profilazione sulla base di tali disposizioni. FIVEN S.P.A. non sottopone i dati a decisioni basate unicamente su trattamenti automatizzati.
Proporre reclamo a un’autorità di controllo (Autorità Garante per la protezione dei dati personali – con sede in Roma, Piazza Venezia n.11 - www.garanteprivacy.it );
H) Titolare del trattamento e responsabile della protezione dei dati personali
Il Responsabile del Trattamento è FIVEN S.P.A. con Sede Legale in Via Belvedere n. 101 – 80127 Napoli (Na) e Sede Operativa in Via G. Porzio n. 4 – 80143 Napoli (Na), avente Partita Iva 05794871219.
Il Responsabile può essere contattato al seguente indirizzo e-mail: info@fiven.eu
E’ stato nominato un responsabile della protezione dei dati (RPD ovvero, Data Protection Officer, DPO), Emanuela Franco, il quale può essere contattato al seguente indirizzo e-mail: emanuela@itadvice.it